Buzăul lansează un proiect-pilot unic la nivel național pentru securitatea cibernetică
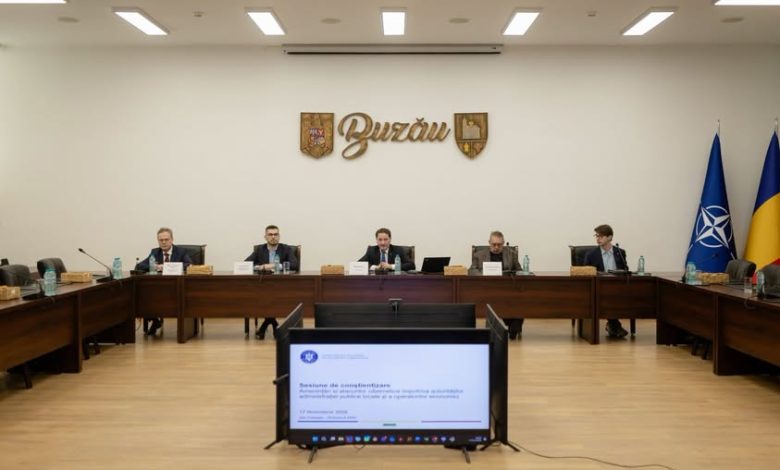
Consiliul Județean Buzău și Directoratul Național de Securitate Cibernetică (DNSC) au lansat marți un proiect-pilot dedicat protejării instituțiilor publice și operatorilor economici în fața atacurilor informatice, prezentat de administrația județeană drept unic la nivel național. Programul vizează instruirea angajaților, testarea capacității acestora de a recunoaște tentativele de atac cibernetic și identificarea vulnerabilităților care pot pune în pericol datele și funcționarea instituțiilor.
Întâlnirea de lucru a avut loc în sala D. Filipescu a Consiliului Județean Buzău, în prezența lui Dan Cîmpean, directorul DNSC, și a fost dedicată principalelor amenințări cibernetice la care sunt expuse autoritățile administrației publice locale și companiile.
Potrivit programului prezentat de DNSC, activitățile urmează să se desfășoare la nivel regional, vizând județul Buzău și județele limitrofe, sub patronajul Consiliului Județean Buzău.
Proiectul propune două sesiuni fizice de instruire, una destinată conducerii instituțiilor și alta departamentelor relevante, precum și două sesiuni online pentru personalul de execuție. O componentă importantă va fi o campanie de spear-phishing, prin care specialiștii DNSC vor testa dacă angajații pot identifica și evita mesajele și metodele folosite de infractorii cibernetici pentru a obține acces la sistemele informatice.
La final, conducerile instituțiilor vor primi rapoarte confidențiale cu rezultatele testării și propuneri de măsuri pentru remedierea vulnerabilităților identificate.
26 de spitale din România, afectate de un atac informatic
În cadrul prezentării, Dan Cîmpean a adus în atenție câteva incidente cibernetice majore, pentru a ilustra amploarea riscurilor. Unul dintre acestea este atacul ransomware din februarie 2024, în urma căruia 26 de spitale din România au fost afectate prin compromiterea sistemului informatic Hipocrate.
Un alt exemplu este atacul asupra Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI), din iulie 2026. Atacatorii au reușit să obțină controlul asupra infrastructurii virtuale, care cuprindea 1.083 de mașini virtuale, au șters aproximativ 100 dintre acestea și mai multe copii de rezervă, după care au lansat un atac de tip ransomware. DNSC a intervenit pentru oprirea proceselor de criptare.
Directorul DNSC a prezentat și metodele frecvent utilizate de atacatori, printre care exploatarea vulnerabilităților sistemelor neactualizate, parolele slabe, lipsa autentificării multifactor și configurările de securitate necorespunzătoare. A fost menționat inclusiv ClickFix, o metodă prin care infractorii folosesc videoclipuri cu instrucțiuni false, inclusiv pe TikTok, pentru a convinge utilizatorii să execute comenzi care instalează programe malițioase.
„Buzăul va găzdui primul hub regional de securitate cibernetică din România.
În fiecare zi, 12 milioane de români sunt online, iar la nivel național sunt raportate între 600 și 800 de evenimente de securitate cibernetică.
Atacurile informatice nu mai sunt o amenințare îndepărtată. Ele lovesc spitale, instituții publice, firme și oameni obișnuiți.
De aceea, vom semna un parteneriat între Consiliul Județean Buzău și Directoratul Național de Securitate Cibernetică, pentru un proiect pilot, unic în țară.
Hub-ul de la Buzău nu va fi doar pentru județul nostru. Va deservi și județele limitrofe, astfel încât întreaga regiune să beneficieze de expertiza DNSC.
Vom avea un calendar clar de activități pentru anul viitor, dedicat instituțiilor publice, mediului de afaceri și persoanelor fizice.
Nu vrem doar să reacționăm când apare o problemă. Vrem să fim pregătiți înainte să apară.
Mulțumesc directorului DNSC, Dan Cîmpean, pentru deschidere și pentru încrederea acordată Buzăului.
Astăzi, siguranța nu înseamnă doar drumuri, spitale și școli. Înseamnă și protejarea datelor fiecărui buzoian.” a transmis pe Facebook președintele Consiliului Județean Buzău, Marcel Ciolacu.
Obligații pentru conducerile instituțiilor publice
O altă temă importantă a fost reprezentată de obligațiile prevăzute de OUG nr. 155/2024, care transpune Directiva europeană NIS2 privind securitatea rețelelor și sistemelor informatice.
Potrivit prezentării DNSC, conducerile instituțiilor vizate au responsabilități directe în implementarea măsurilor de securitate cibernetică, desemnarea responsabililor de specialitate și alocarea resurselor necesare.
Printre obligații se numără evaluarea riscurilor, raportarea incidentelor prin platforma națională PNRISC, autoevaluarea măsurilor de securitate și elaborarea unor planuri de remediere a deficiențelor.
DNSC recomandă, totodată, actualizarea permanentă a sistemelor informatice, utilizarea autentificării multifactor, realizarea și testarea periodică a copiilor de siguranță, monitorizarea rețelelor și instruirea angajaților pentru recunoașterea tentativelor de phishing.
Pentru raportarea incidentelor cibernetice, instituțiile și utilizatorii au la dispoziție platforma https://pnrisc.dnsc.ro/ și numărul de telefon 1911.
Prin proiectul-pilot anunțat la Buzău, DNSC și Consiliul Județean urmăresc extinderea pregătirii în domeniul securității cibernetice la nivelul administrațiilor publice din regiune, astfel încât instituțiile să poată preveni atacurile informatice, dar și să limiteze efectele acestora asupra serviciilor oferite cetățenilor.